
脅威ランドスケープを理解し、確信を持って行動する
オープンソースの脅威インテリジェンスプラットフォームで、脅威インテリジェンスを統合・運用化・優先順位付けし、SecOpsを強化しましょう。CTEMと脅威情報に基づく防御を支えるインテリジェンスの柱です。

収集し、相関付け、活用する
かつてない形で脅威インテリジェンスを運用化しましょう。セキュリティチーム全体でタイムリーに共有し、脅威情報に基づく防御を構築します。
300以上のワンクリックインテグレーションで脅威インテリジェンスを統合
商用フィード、オープンソース、業界団体、社内セキュリティツールなど、あらゆる脅威インテリジェンスを、一貫したSTIX 2.1データモデル、強力な可視化、カスタムダッシュボードで標準化します。
アラート疲れを解消し、インパクトを高める
高度な自動化とエージェント型AIにより脅威管理ライフサイクル全体の処理を高速化し、本当に重要な業務に集中できます。完成度の高い脅威インテリジェンスレポートを、数時間や数日ではなく数分で生成します。
SecOps全体で脅威インテリジェンスを運用化
優先順位付けされたインテリジェンスを経営層と共有し、情報に基づく意思決定を支援します。SecOpsに取り込んで検知と対応を強化し、脅威ハンティングの能力を拡大して、セキュリティ態勢を継続的に検証しましょう。
インシデント対応を効率化
OpenCTIのケース管理でインシデント関連データを集約し、脅威ハンティングを含む調査を加速します。トリアージ、封じ込め、修復の能力を向上させます。
30日間の無料トライアルに登録
自動化プレイブック、優先インテリジェンス要件(PIR)、FINTELのほか、AIによるファイルインポート、レポート生成、自然言語検索など、OpenCTIエンタープライズ版の全機能をお試しください。
世界中のインテリジェンスチームに信頼されています
“ツールや運用負荷を増やすのではなく、彼らのモデルは測定可能な成果に焦点を当てています。成果主導で、統合され、スケーラブル — 実践的なCTEMとは、まさにこうあるべきです。”

“脅威インテリジェンスプラットフォームとして、OpenCTIはサイバー脅威インテリジェンスの管理、とりわけ戦術・技術・戦略の各インテリジェンスレイヤーにわたって価値ある機能を提供しています。”
“大きな成功例のひとつがPDFバックドアキャンペーンへの対応です。OpenCTIとHuntingGridを使って12社の顧客で感染を特定しましたが、いずれの感染も各社のXDRソリューションでは検知されていませんでした。マルウェアがダウンロードされる前にバックドアを検知できたのです。これまでで最大の成果です。”

“Filigranの脅威インテリジェンスへの取り組みは、市場の大手プレイヤーの多くを凌駕しています。エンタープライズアカウントを選択したことで、高い専門性を持つCSMチームと定期的に議論を重ねています。サポートチームの対応も非常に迅速で、多くの課題を支援してくれます。”
“OpenCTIは、STIX 2.1をほぼ全面的に活用している数少ない、あるいは唯一のオープンソースソリューションです。データ形式にとどまらず、インテグレーションとアーキテクチャも最先端です。マイクロサービス、スケーラビリティ、セキュリティのいずれにおいても。”
OpenCTIで実現する脅威情報に基づく防御
セキュリティスタック全体で脅威インテリジェンスを運用化しましょう。SIEMやSOARに供給して検知を自動化し、EDRアラートをコンテキストでエンリッチし、脆弱性の優先順位を付け、脅威情報に基づく防御を大規模に実現します。
インプット
処理

アウトプット

- CTIを共有:戦略・運用・戦術
- 整理されたインテリジェンスをSIEM・SOARに供給し、検知と対応を強化
- 脅威ハンティングとインシデント対応の能力を拡張
サイバー脅威インテリジェンスプラットフォーム
サイバー脅威インテリジェンスを効率的かつ効果的に管理・運用化します。
脅威インテリジェンス実務者のために設計されたGUI
STIXで構造化されたナレッジハイパーグラフを備えた、モダンで直感的なダッシュボード。ビジュアルグラフ、タイムライン、ATT&CKマッピングを駆使して、攻撃者、マルウェア、TTP、インジケーターの間を自在にピボットできます。

Filigranブラウザ拡張機能
Webブラウザを脅威インテリジェンスのワークステーションに。ワンクリックで任意のWebページを構造化された脅威レポートに変換し、調査を開始し、攻撃シナリオを生成できます。OpenCTIとOpenAEVの双方にシームレスに統合されています。

プラットフォームを要件に合わせて調整
脅威モニタリング、脅威ハンティング、インシデント対応、偽情報対策など、ユースケースに応じてダッシュボードをカスタマイズできます。Filigranとコミュニティが構築したダッシュボードライブラリもご活用ください。

AIでより速く作業し、より深く分析
脅威フィードのインポート、検索、インサイトや要約から、想定読者に合わせたテンプレートとトーンでの成果物の完成まで、あらゆるステップでAIを頼れる相棒にしましょう。

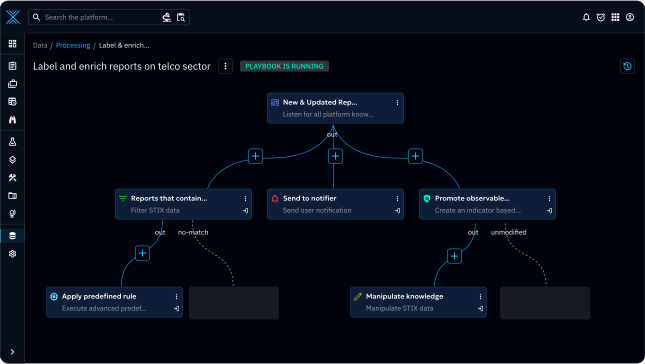
シナリオとプレイブックを自動化
技術情報と非技術情報を統合されたシステムに取り込み、それぞれの脅威インテリジェンスを元のソースに紐付けて、完全な分析視点を確保します。そしてその情報に基づき、自動化によってアクションを実行します。
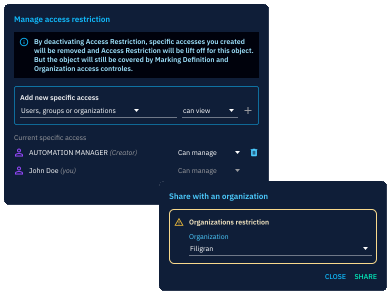
ロールベースのアクセス制御(RBAC)
認可されたメンバー・組織の仕組みにより、データアクセスを分離し、アクセス管理を一元化します。地域拠点を持つ大規模組織やマネージドサービスプロバイダーにおける脅威インテリジェンスの共有に特に有効です。
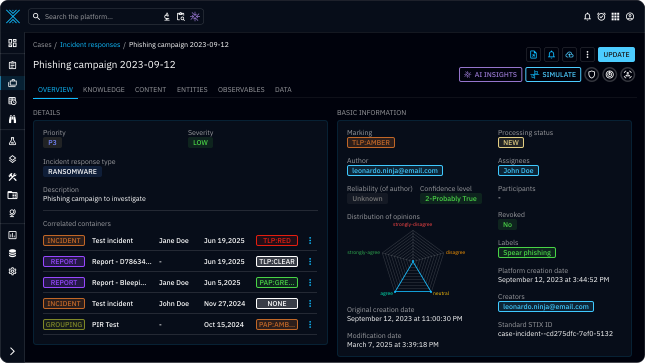
一元化されたケース管理
インシデント関連データの一元化、リアルタイムのコラボレーション促進、自動化されたワークフローによる効率向上を通じて、脅威の検知と対応を強化します。
OpenCTIコミュニティに参加
脅威インテリジェンス分析と敵対者シミュレーションに取り組むFiligranコミュニティのメンバーとつながりましょう。
成長に合わせてスケールする脅威管理
オンプレミスのコミュニティ版、SaaS型のエンタープライズ版、エアギャップ環境への対応。お客様に合ったモデルをご用意しています。
コミュニティ版
オープンソースリリースを利用して、OpenCTI CEをオンプレミスで今すぐ始められます。Filigranのサポートパッケージによる支援も利用可能です。
- 完全なSTIX 2.1ナレッジグラフ
- すべてのオープンソースコネクター
- Slackでのコミュニティサポート
エンタープライズ版
高度なAI・自動化機能に加え、Filigran技術チームによる専任サポートを備えた商用ライセンス版です。
- AIによるインポート、要約、インサイト
- 自動化プレイブックとPIR
- 高度なRBAC、SSO、監査証跡
- SLA付きベンダーサポート
SaaSホスティング
Filigranがホストするフルマネージドのエンタープライズ版OpenCTI。セルフサービスのプロビジョニングに対応し、エアギャップ環境への展開も可能です。
- Filigranによるホスティングと運用
- エンタープライズ版を含む
- セルフサービスのプロビジョニング
エコシステムを知る
当社のeXtended Threat Management(XTM)スイートは、組織が脅威環境を理解し、インシデントを予測・検知し、攻撃シミュレーションを実施できるよう設計されています。
OpenCTIの可能性を探る
多彩なユースケースを通じて、OpenCTIが脅威インテリジェンスをどのように運用化するかをご覧ください。
脅威インテリジェンスの高度化
組織は脅威ランドスケープを継続的に監視し、是正措置を講じる必要があります。OpenCTIのようなフル機能のエンタープライズTIPがあれば、サイバーセキュリティチームは生データを実行可能な戦略的インテリジェンスへと変換できます。
競合比較資料を読む
OpenCTI、Controlwareのスケーラブルな脅威ハンティングの原動力に
OpenCTIにより、SOCチームは内外のインテリジェンスに基づいてセキュリティ運用を推進し、貴重な時間を節約できます。
導入事例を読む
インテリジェンスギャップ:サイバー戦略に欠けているもの
継続的な脅威管理は、本当に重要なことの優先順位付けを通じて、CISOが先手を打ち続けることをどのように支援するのでしょうか。
ホワイトペーパーをダウンロードOpenCTIに関するよくある質問
OpenCTIとは何ですか?
OpenCTIは、FiligranのオープンソースのCyber Threat Intelligence(サイバー脅威インテリジェンス)プラットフォーム(TIP)です。商用フィード、オープンソース、業界グループ、社内セキュリティツールから得られる脅威インテリジェンスを、STIX 2.1標準に基づく単一のナレッジハイパーグラフに集約します。アナリストは攻撃者、マルウェア、攻撃手法、インジケーターを横断的に相関付け、優先順位を明確にしたインテリジェンスをSecOpsチーム、経営層、パートナーに共有できます。OpenAEVとともに、Filigran XTM Platformのインテリジェンスの柱を担います。
OpenCTIはオープンソースですか?ライセンスは何ですか?
はい。OpenCTI Community EditionはApache License 2.0のもとで公開されており、ソースコードはGitHubで公開されています。Enterprise Editionの機能は同じコードベースに含まれ、Filigranの別ライセンスであるOpenCTI Enterprise Edition License Agreementが適用されます。Enterprise Editionのライセンスで有効化できます。
Community EditionとEnterprise Editionの違いは何ですか?
Community Editionは永久に無料で、完全なSTIX 2.1ナレッジハイパーグラフ、すべてのオープンソースコネクタ、Slackでのコミュニティサポートをご利用いただけます。Enterprise Editionは、同じプラットフォームの商用ライセンス版です。AIによるインポート、要約、インサイト、自動化されたプレイブックとPriority Intelligence Requirements(PIRs)、高度なロールベースのアクセス制御(RBAC)、SSO、監査ログに加え、Filigran技術チームによるSLA付きのベンダーサポートを提供します。
OpenCTIの導入方法を教えてください。
3つの方法があります。Community Editionは、インストールガイドに従い、オープンソースリリースからDockerまたはKubernetesでオンプレミスに導入できます。Enterprise Editionは同じ方法で自社環境(エアギャップ環境を含む)に導入できるほか、Filigranがホスティングと運用を担うフルマネージドのSaaSとして、セルフサービスのプロビジョニングでご利用いただけます。OpenCTIはAWSおよびMicrosoft Azureのマーケットプレイスでも提供しています。
OpenCTIはSTIX 2.1に対応していますか?
OpenCTIは後からSTIX 2.1に対応させたのではなく、STIX 2.1をネイティブに基盤としています。脅威アクター、侵入セット、マルウェア、MITRE ATT&CKに対応付けた攻撃パターン、インジケーター、観測結果は、STIXのオブジェクトとリレーションシップとしてナレッジハイパーグラフに保存されます。インテリジェンスはSTIX 2.1バンドルとしてインポート・エクスポートできるほか、TAXIIコレクションやライブストリームを通じて共有できます。
OpenCTIはSIEM、SOAR、EDRなどのツールとどのように連携しますか?
300以上のコネクタを通じて連携します。インポートコネクタは商用およびオープンソースのフィードからインテリジェンスを取り込み、エンリッチメントコネクタは観測結果にコンテキストを付加し、エクスポートおよびストリームコネクタはインジケーターとエンリッチ済みのインテリジェンスをSplunk、Microsoft Sentinel、CrowdStrike、TaniumなどのSIEM、SOAR、EDR、チケット管理ツールに送信します。これにより、検知ルールとアラートのトリアージが常に最新のインテリジェンスに基づいて行われます。コネクタはオープンソースで、プラットフォームと並行して独立したサービスとして動作します。
OpenCTIを試すにはどうすればよいですか?
公開されている脅威インテリジェンスを取り込んだ共有OpenCTI環境であるライブデモをお試しください。XTM HubでEnterprise Editionの30日間無料トライアルを開始することもできます。また、ドキュメントに従ってCommunity Editionをご自身で導入することも可能です。お客様のユースケースに合わせたご案内をご希望の場合は、デモを予約してください。