
Comprenez votre paysage de menaces et agissez avec assurance
Unifiez, opérationnalisez et priorisez la threat intelligence pour renforcer vos SecOps avec notre plateforme open source de threat intelligence – le pilier threat intelligence du CTEM et de la défense guidée par la menace.

Collecter, corréler, exploiter
Opérationnalisez le renseignement comme jamais. Partagez-le au bon moment avec vos équipes de sécurité et bâtissez une défense guidée par la menace.
Unifiez le renseignement avec plus de 400 intégrations en un clic
Standardisez tout votre renseignement – flux commerciaux, open source, groupes sectoriels ou outils internes – grâce à un modèle de données STIX 2.1 cohérent, des visualisations puissantes et des tableaux de bord personnalisés.
Combattez la fatigue d’alerte, augmentez votre impact
Bénéficiez d’une automatisation avancée et de l’IA agentique pour accélérer tout le cycle de gestion des menaces et vous concentrer sur ce qui compte. Produisez des rapports finalisés en minutes, pas en heures ni en jours.
Opérationnalisez le renseignement dans vos SecOps
Partagez un renseignement priorisé avec vos dirigeants pour des décisions éclairées. Alimentez vos SecOps pour améliorer détection et réponse. Passez votre threat hunting à l’échelle et validez votre posture, en continu.
Fluidifiez la réponse à incident
Exploitez la gestion de cas d’OpenCTI pour centraliser les données d’incident et accélérer vos investigations, y compris le threat hunting. Améliorez triage, confinement et remédiation.
Inscrivez-vous à l’essai gratuit de 30 jours
Explorez toutes les fonctionnalités de l’édition Entreprise d’OpenCTI : playbooks automatisés, Priority Intelligence Requirements (PIR), FINTEL, imports de fichiers assistés par IA, génération de rapports et recherche en langage naturel.
La confiance des équipes de renseignement du monde entier
“Plutôt que d’ajouter des outils ou de la charge opérationnelle, leur modèle se concentre sur des résultats mesurables. Voilà à quoi doit ressembler un CTEM pragmatique : orienté résultats, intégré et scalable.”

“En tant que plateforme de threat intelligence, OpenCTI offre des capacités précieuses, en particulier sur les niveaux tactique, technique et stratégique du renseignement.”
“Un succès majeur : la campagne de backdoor PDF. Avec OpenCTI et HuntingGrid, nous avons identifié des infections chez 12 clients, aucune n’avait été détectée par leurs solutions XDR. Nous avons détecté la backdoor avant le téléchargement du malware. Notre plus belle victoire à ce jour.”

“Filigran gère la threat intelligence mieux que bien des géants du marché. Ayant opté pour un compte Entreprise, nous échangeons très régulièrement avec leur équipe CSM hautement qualifiée. Le support est très réactif et nous accompagne sur de nombreux sujets.”
“OpenCTI est l’une des rares solutions open source, sinon la seule, à exploiter STIX 2.1 presque dans son intégralité. Au-delà du format de données, ses intégrations et son architecture sont à l’état de l’art : microservices, scalabilité, sécurité.”
Filigran est Outperformer et Challenger parmi les plateformes de threat intelligence en 2026.
Lire le rapportLa défense guidée par la menace avec OpenCTI
Opérationnalisez le renseignement dans toute votre stack de sécurité : alimentez SIEM et SOAR pour une détection automatisée, enrichissez les alertes EDR avec du contexte, priorisez les vulnérabilités et déployez une défense guidée par la menace à l’échelle.
Entrées
Flux de menaces
Commerciaux / open source
Données contextuelles
400+ intégrations
Autres sources
E-mails, documents, MISP
Traitement

Sorties

- Partagez la CTI : stratégique, opérationnelle, tactique
- Alimentez SIEM et SOAR en renseignement affiné pour améliorer détection et réponse
- Passez threat hunting et réponse à incident à l’échelle
Plateforme de cyber threat intelligence
Gérez et opérationnalisez votre cyber threat intelligence avec efficience et efficacité.
Une interface pensée pour les praticiens du renseignement
Des tableaux de bord modernes et intuitifs avec un hypergraphe de connaissance structuré en STIX : pivotez entre acteurs, malwares, TTP et indicateurs grâce aux graphes visuels, chronologies et correspondances ATT&CK.

Extension navigateur Filigran
Transformez votre navigateur en station de travail de renseignement. En un clic, convertissez une page web en rapport structuré, lancez des investigations ou générez des scénarios d’attaque. Intégrée à OpenCTI et OpenAEV.

Adaptez la plateforme à vos besoins
Personnalisez vos tableaux de bord selon vos cas d’usage : surveillance des menaces, threat hunting, réponse à incident, désinformation... Profitez de la bibliothèque de tableaux de bord Filigran et communautaires.

Travaillez plus vite et analysez mieux avec l’IA
Faites de l’IA votre compagnon à chaque étape : import de flux, recherche, analyses et synthèses, jusqu’aux livrables adaptés au ton et au format de votre audience.

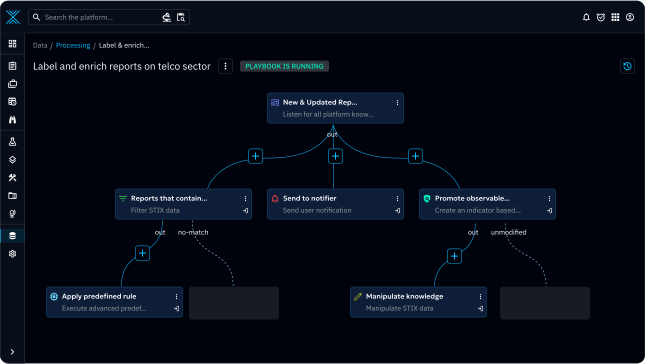
Automatisez scénarios et playbooks
Intégrez informations techniques et non techniques dans un système unifié, chaque élément de renseignement restant relié à sa source d’origine pour une perspective analytique complète. Puis passez à l’action grâce à l’automatisation.
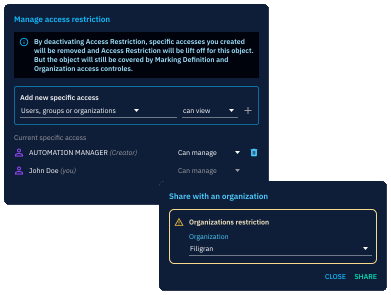
Contrôle d’accès basé sur les rôles (RBAC)
Cloisonnez l’accès aux données et centralisez la gestion des droits via le mécanisme de membres et d’organisations autorisés. Particulièrement utile pour le partage de renseignement des grandes organisations multi-sites et des fournisseurs de services managés.
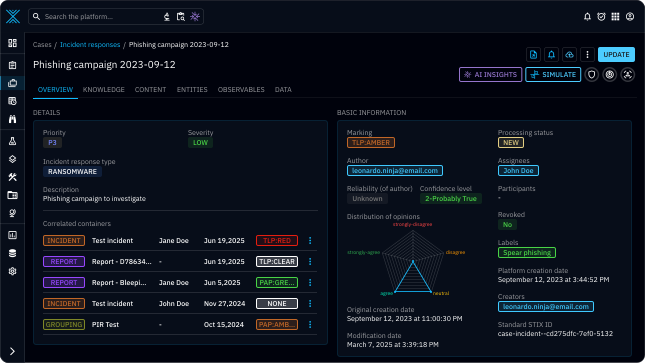
Gestion de cas centralisée
Améliorez détection et réponse en centralisant les données liées aux incidents, en favorisant la collaboration en temps réel et en gagnant en efficacité grâce aux workflows automatisés.
Rejoignez la communauté OpenCTI
Échangez avec les membres de la communauté Filigran, autour de l’analyse du renseignement et de la simulation d’adversaires.
GitHub
Votre porte d’entrée pour explorer, contribuer et façonner l’avenir de la threat intelligence.
Accéder à l’édition communautaireIntégrations produit
Découvrez la liste de toutes les ressources disponibles pour compléter votre parcours OpenCTI.
Explorer les connecteurs OpenCTIDocumentation
Retrouvez tous les documents pour démarrer, les notes de version et les présentations de la plateforme.
Accéder à la documentation OpenCTISlack
Restez informé des évolutions de la plateforme et participez aux discussions.
Rejoindre la communauté FiligranUne gestion des menaces qui grandit avec vous
Édition communautaire on-premise, édition Entreprise en SaaS ou déploiements air-gapped : il y a un modèle pour vous.
Édition communautaire
Démarrez avec OpenCTI CE on-premise à partir des versions open source, avec l’appui des packages de support Filigran.
- Graphe de connaissance STIX 2.1 complet
- Tous les connecteurs open source
- Support communautaire sur Slack
Édition Entreprise
Montée en gamme commerciale sous licence avec IA et automatisation avancées, plus un support dédié par les équipes techniques Filigran.
- Imports, synthèses et analyses propulsés par l’IA
- Playbooks automatisés et PIR
- RBAC avancé, SSO et pistes d’audit
- Support éditeur avec SLA
SaaS
OpenCTI édition Entreprise entièrement géré et hébergé par Filigran, avec provisionnement en self-service ; déploiement air-gapped également disponible.
- Hébergé et opéré par Filigran
- Édition Entreprise incluse
- Provisionnement en self-service
Découvrez l’écosystème
Notre suite eXtended Threat Management (XTM) aide les organisations à comprendre leur environnement de menaces, à anticiper et détecter les incidents et à conduire des simulations d’attaques.
OpenAEV
Utilisez le renseignement pour valider vos contrôles de sécurité et améliorer votre posture, en continu.
Découvrir OpenAEV
XTM Hub
La plateforme centrale et collaborative pour accéder aux ressources et au savoir-faire des produits XTM.
Découvrir XTM HubExplorez les possibilités d’OpenCTI
Découvrez nos cas d’usage pour voir comment OpenCTI opérationnalise votre renseignement.
Élever la threat intelligence
Les organisations doivent surveiller leur paysage de menaces en continu et agir en conséquence. Une TIP d’entreprise complète comme OpenCTI permet aux équipes de transformer les données brutes en renseignement stratégique et actionnable.
Lire le comparatif
OpenCTI, moteur du threat hunting à l’échelle chez Controlware
OpenCTI permet aux équipes SOC de mener des opérations pilotées par la threat intelligence, interne comme externe, et de gagner un temps précieux.
Lire le témoignage
L’écart de renseignement : ce qui manque à votre stratégie cyber
Comment la gestion continue des menaces aide les RSSI à prioriser ce qui compte vraiment.
Télécharger le livre blancQuestions fréquentes sur OpenCTI
Qu’est-ce qu’OpenCTI ?
OpenCTI est la plateforme open source de cyber threat intelligence (TIP) de Filigran. Elle réunit la threat intelligence issue des flux commerciaux, des sources ouvertes, des groupes sectoriels et des outils de sécurité internes dans un hypergraphe de connaissances unique, fondé sur le standard STIX 2.1 : les analystes corrèlent attaquants, malwares, techniques et indicateurs, puis partagent un renseignement priorisé avec les équipes SecOps, la direction et les partenaires. Avec OpenAEV, elle constitue le pilier threat intelligence de la XTM Platform de Filigran.
OpenCTI est-il open source, et sous quelle licence ?
Oui. OpenCTI Community Edition est publié sous licence Apache 2.0 et son code source est public sur GitHub. Les fonctionnalités de l’Enterprise Edition sont livrées dans la même base de code sous une licence Filigran distincte, l’OpenCTI Enterprise Edition License Agreement, et s’activent avec une licence Enterprise Edition.
Quelle est la différence entre Community Edition et Enterprise Edition ?
La Community Edition est gratuite pour toujours : l’hypergraphe de connaissances STIX 2.1 complet, tous les connecteurs open source et le support communautaire sur Slack. L’Enterprise Edition est la montée en gamme commerciale, sous licence, de la même plateforme : imports, synthèses et analyses propulsés par l’IA, playbooks automatisés et besoins prioritaires en renseignement (PIR), contrôle d’accès basé sur les rôles (RBAC) avancé, authentification unique (SSO) et journalisation d’audit, plus un support éditeur avec SLA assuré par les équipes techniques Filigran.
Comment déployer OpenCTI ?
Trois modèles. La Community Edition s’installe on-premise à partir des versions open source, avec Docker ou Kubernetes, en suivant le guide d’installation. L’Enterprise Edition peut être auto-hébergée de la même manière, y compris dans des environnements air-gapped (réseau isolé), ou exploitée en SaaS entièrement géré, hébergé et opéré par Filigran avec provisionnement en self-service. OpenCTI est également disponible sur les marketplaces AWS et Microsoft Azure.
OpenCTI prend-il en charge STIX 2.1 ?
OpenCTI est construit nativement sur STIX 2.1, et non converti après coup. Attaquants, modes opératoires, malwares, motifs d’attaque reliés à MITRE ATT&CK, indicateurs et observables sont stockés sous forme d’objets et de relations STIX dans l’hypergraphe de connaissances. Le renseignement s’importe et s’exporte en bundles STIX 2.1, ou se partage via des collections TAXII et des flux en direct.
Comment OpenCTI s’intègre-t-il aux outils SIEM, SOAR et EDR ?
Grâce à plus de 400 connecteurs. Les connecteurs d’import collectent le renseignement des flux commerciaux et open source, les connecteurs d’enrichissement ajoutent du contexte aux observables, et les connecteurs d’export et de flux poussent indicateurs et renseignement enrichi vers les outils SIEM, SOAR, EDR et de ticketing tels que Splunk, Microsoft Sentinel, CrowdStrike et Tanium : vos règles de détection et votre triage d’alertes reposent sur un renseignement à jour. Les connecteurs sont open source et s’exécutent comme des services distincts, à côté de la plateforme.
Comment essayer OpenCTI ?
Explorez la démo live, une instance OpenCTI partagée alimentée en threat intelligence publique. Démarrez un essai gratuit de 30 jours de l’Enterprise Edition sur XTM Hub. Ou installez vous-même la Community Edition à partir de la documentation. Pour une présentation adaptée à votre cas d’usage, demandez une démo.
Prêt à voir OpenCTI en action ?
Essayez la démo en ligne gratuitement ou demandez une démo personnalisée pour découvrir comment nos solutions fluidifient vos opérations de cybersécurité.